VOLTA, le logiciel espion qui demande à une IA de classer ses victimes selon leur valeur
Les chercheurs de Cisco Talos ont révélé fin octobre 2026 VOLTA, un logiciel espion pour Windows qui vole mots de passe, sessions et portefeuilles de cryptomonnaies, puis demande à des modèles d’IA comme Claude d’évaluer la valeur de chaque victime. Une illustration de l’usage de l’IA par les cybercriminels, et des réflexes à adopter.

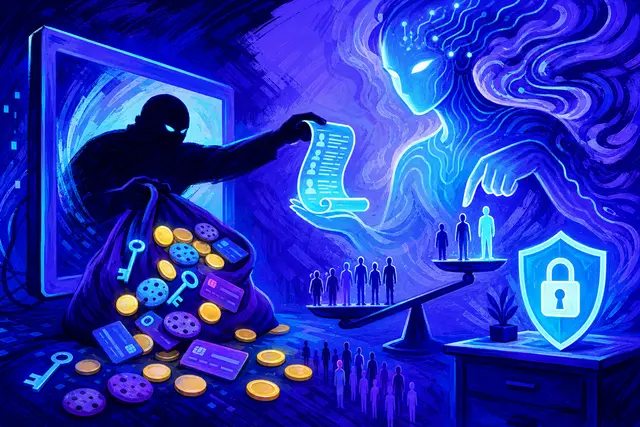
Les cybercriminels ont trouvé un nouvel usage aux assistants d’intelligence artificielle : faire le tri parmi leurs victimes. Dans une analyse publiée le 31 octobre 2026, les chercheurs de Cisco Talos, l’équipe de renseignement sur les menaces du groupe américain, décrivent VOLTA, un logiciel espion pour Windows qui vole un large éventail de données, puis demande à des modèles d’IA d’évaluer combien chaque victime peut rapporter. Un cas concret de détournement de l’IA, qui rappelle l’importance de protéger ses identifiants.
Un voleur de données très complet
VOLTA appartient à la famille des infostealers, des logiciels malveillants conçus pour voler les informations stockées sur un ordinateur. Selon l’analyse de Talos, il dérobe :
- les mots de passe, cookies et cartes bancaires enregistrés dans les navigateurs fondés sur Chromium, comme Chrome ou Edge, ainsi que les données de Firefox, Thunderbird et Outlook ;
- les sessions de nombreuses applications, dont Slack, Steam, Discord, Telegram et Roblox ;
- des jetons de connexion Microsoft, des fichiers de configuration de VPN et d’accès à des serveurs ;
- les mots de passe Wi-Fi enregistrés et des captures d’écran ;
- les portefeuilles de cryptomonnaies, grâce à un outil intégré qui tente de casser leur protection.
Le logiciel contourne aussi une protection récente de Chrome destinée à empêcher le vol des cookies, en lançant le navigateur en mode invisible. Talos recommande d’ailleurs aux entreprises de surveiller les lancements de Chrome en mode invisible par des programmes inattendus, un signe qui peut trahir ce type d’attaque. Pour les particuliers, la leçon est simple : tout ce qui est enregistré dans le navigateur peut être récupéré par un logiciel espion installé sur l’ordinateur.
L’IA chargée de jauger chaque victime
La particularité de VOLTA tient à l’étape suivante. Le logiciel compile un rapport d’identité sur la victime et l’envoie, via la plateforme OpenRouter qui donne accès à de nombreux modèles, à une IA chargée de l’analyser. Le modèle par défaut est Claude Opus 4.6 d’Anthropic. Si la réponse contient une formule de refus, le logiciel se rabat sur Kimi K2 de Moonshot AI, puis sur Gemini 2.5 Flash de Google.
La consigne demande deux évaluations : la valeur monétaire de la victime, classée faible, moyenne ou élevée, et la qualité de ses pratiques de sécurité, en s’appuyant sur les données volées. Les pirates peuvent ainsi concentrer leurs efforts sur les cibles les plus rentables et les moins protégées.
Si aucune clé d’accès à un service d’IA n’est configurée, VOLTA saute simplement cette étape et fonctionne comme un voleur de données classique. Talos ne sait pas si l’évaluation par l’IA a réellement abouti lors d’infections, ni si les clés utilisées ont été révoquées.
Des reçus pour retrouver l’adresse
Le logiciel va plus loin dans l’enrichissement des données. Grâce à l’accès à la messagerie Gmail volée, il recherche des reçus de commandes chez Amazon, Uber Eats, DoorDash, Walmart ou PayPal, qui permettent de confirmer l'adresse postale de la victime. Il consulte aussi l’historique de commandes de repas et estime la valeur des objets virtuels du jeu Roblox.
Les données quittent l’ordinateur en trois étapes : l’archive des informations volées, puis l’évaluation par l’IA, puis les données d’enrichissement. Le logiciel s’efface ensuite de l’ordinateur, mais laisse un fichier de journal nommé volta_debug.txt dans le dossier des données d’application, qui recense ce qui a été volé.
Un outil vendu aux criminels
Selon Talos, VOLTA est probablement un générateur vendu ou partagé entre criminels : chaque acheteur reçoit une version configurée avec ses propres paramètres, dont son canal Telegram pour recevoir les évaluations et ses clés d’accès aux services d’IA. Le mode de diffusion, le nombre de victimes et les auteurs restent inconnus. L’échantillon analysé a été repéré pour la première fois le 11 octobre 2026.
Talos a découvert VOLTA grâce à CAIRN, un ensemble d’outils libres présenté en septembre 2026 pour repérer les logiciels malveillants intégrant l’IA à partir de leurs caractéristiques, sans avoir à les exécuter. Cette famille de menaces se développe à mesure que les modèles deviennent accessibles par de simples requêtes.
| Étape | Ce que fait VOLTA |
|---|---|
| Vol | Mots de passe, cookies, sessions, cartes, portefeuilles de cryptomonnaies |
| Enrichissement | Recherche de reçus dans Gmail pour confirmer l’adresse |
| Évaluation | Envoi d’un rapport à Claude, puis Kimi ou Gemini en cas de refus |
| Exfiltration | Envoi des données en trois archives successives |
| Effacement | Suppression du programme, journal laissé sur le disque |
Pourquoi les garde-fous des IA ne suffisent pas
Les grands modèles disposent de protections censées les empêcher d’aider à des activités criminelles, et les politiques d’utilisation des fournisseurs interdisent ce type d’usage. Anthropic proscrit par exemple la fraude et le suivi de personnes sans leur consentement, des règles précisées dans sa nouvelle politique d’utilisation. Mais une demande comme celle de VOLTA peut ressembler à une analyse de données ordinaire, ce qui la rend plus difficile à repérer qu’une demande explicitement malveillante.
Les créateurs du logiciel l’ont anticipé : en prévoyant un repli automatique vers d’autres modèles dès qu’une réponse ressemble à un refus, ils parient qu’au moins un fournisseur acceptera de répondre. La détection repose donc aussi sur la surveillance des comptes et des clés d’accès utilisés, et sur leur révocation rapide une fois l’abus identifié. Les plateformes qui donnent accès à plusieurs modèles, comme OpenRouter, deviennent un maillon important de cette chaîne de contrôle.
Comment se protéger
Les logiciels espions s’installent le plus souvent par un fichier piégé : faux logiciel gratuit, faux correctif, pièce jointe ou lien malveillant. Quelques réflexes réduisent fortement le risque :
- Ne télécharger des logiciels que depuis les sites officiels ou les boutiques d’applications reconnues.
- Utiliser un gestionnaire de mots de passe plutôt que d’enregistrer ses identifiants dans le navigateur.
- Activer la double authentification, de préférence avec une clé de sécurité physique ou une application dédiée.
- Ne jamais stocker la phrase de récupération d’un portefeuille de cryptomonnaies dans un fichier sur l’ordinateur.
- Maintenir Windows et le navigateur à jour et garder un antivirus actif.
- Se déconnecter régulièrement des sessions inutilisées sur les sites sensibles.
L’IA, nouvel outil des cybercriminels
VOLTA rejoint une liste croissante d’exemples où l’IA sert aux attaquants, comme les pirates nord-coréens qui produisent des leurres en série grâce à l’IA. Il pose aussi une question aux fournisseurs de modèles : comment empêcher que leurs services soient utilisés pour profiler des victimes, quand la demande est formulée comme une simple analyse de données ? Le mécanisme de repli prévu par VOLTA montre que les criminels anticipent les refus. La cybersécurité des particuliers repose plus que jamais sur des réflexes simples, que l’IA ne rend pas obsolètes.
Questions fréquentes
Qu’est-ce que le logiciel espion VOLTA ?
VOLTA est un logiciel malveillant pour Windows analysé par Cisco Talos le 31 octobre 2026. Il vole mots de passe, cookies, sessions d’applications et portefeuilles de cryptomonnaies, puis envoie un rapport sur la victime à des modèles d’IA, Claude par défaut, pour estimer sa valeur et la qualité de ses protections, avant de s’effacer.
Pourquoi VOLTA utilise-t-il Claude, Kimi et Gemini ?
VOLTA demande à un modèle d’IA d’évaluer la valeur monétaire de chaque victime et ses pratiques de sécurité, afin que les pirates ciblent en priorité les profils rentables. Il utilise Claude Opus 4.6 par défaut et se rabat sur Kimi K2 puis Gemini 2.5 Flash si le modèle refuse. Sans clé d’accès, il saute cette étape.
Comment savoir si mon ordinateur est infecté par VOLTA ?
Selon Talos, VOLTA laisse un fichier de journal nommé volta_debug.txt dans le dossier des données d’application de Windows, même après s’être effacé. En cas de doute, conservez ce fichier, analysez l’ordinateur avec un antivirus à jour, révoquez vos sessions et changez vos mots de passe depuis un autre appareil.
Comment protéger ses mots de passe contre les logiciels espions ?
Il est recommandé d’utiliser un gestionnaire de mots de passe plutôt que le navigateur, d’activer la double authentification, de ne télécharger des logiciels que depuis des sources officielles et de tenir Windows à jour. Pour les cryptomonnaies, la phrase de récupération ne doit jamais être stockée dans un fichier sur l’ordinateur.
Sources
Références consultées pour la rédaction de cet article. Les adresses sont indiquées à titre informatif et ne sont pas des liens.
- Data Studios, Cisco Talos : VOLTA infostealer uses Claude, Kimi and Gemini via OpenRouter to rank victimswww.datastudios.org/post/cisco-talos-volta-infostealer-claude-kimi-gemini-openrouter-victim-profiling
- Tom’s Hardware, New AI-driven Windows malware feeds stolen data to Claude to rank victims' assets by valuewww.tomshardware.com/tech-industry/cyber-security/new-ai-driven-windows-malware-feeds-stolen-data-to-claude-to-rank-victims-assets-by-value-then-deletes-itself-payload-builds-custom-target-assessment-can-switch-models-if-one-refuses-or-skip-the-ai-step-entirely
- Brandefense, VOLTA infostealer : AI victim rankingbrandefense.io/security-news/volta-infostealer-ai-victim-ranking