Faux ChatGPT et Claude pour ordinateur : un malware caché derrière de vrais installeurs
Check Point Research a révélé le 27 octobre 2026 une campagne de logiciels malveillants, baptisée Yoba, qui se fait passer pour des versions de bureau de ChatGPT et de Claude. Les pirates utilisent de faux projets GitHub bien placés dans Google et de vrais installeurs signés pour tromper les antivirus. Comment fonctionne l’arnaque, et comment télécharger ces outils sans risque.

Chercher « ChatGPT pour PC » ou « Claude version bureau » sur Google et tomber sur une page GitHub proposant le téléchargement : le réflexe semble anodin. Il peut pourtant coûter cher. Le 27 octobre 2026, la société de cybersécurité Check Point a révélé une campagne de logiciels malveillants, baptisée Yoba, qui se fait passer pour des versions de bureau des assistants d’IA les plus populaires. Son originalité : elle s’appuie sur de vrais installeurs, signés par OpenAI et Anthropic, pour passer inaperçue.
Comment fonctionne l’arnaque Yoba
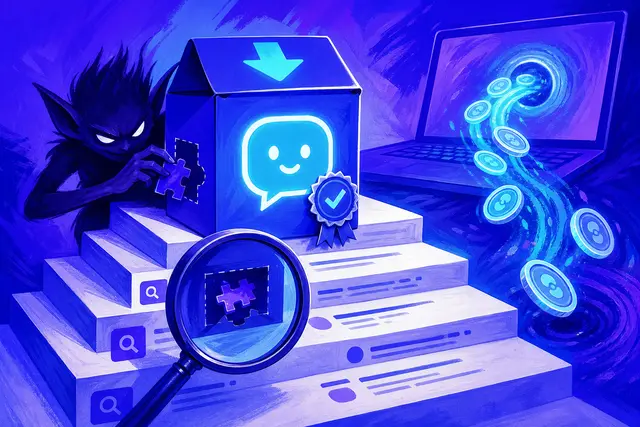
Selon Check Point Research, les pirates ont créé de faux dépôts GitHub et des pages hébergées sur GitHub Pages, présentant des versions de bureau d’outils d’IA sous des noms accrocheurs comme « GPT-5.6 Sol », « GPT-6 Astra » ou « Claude Opus ». GitHub est une plateforme très utilisée pour partager du code et des logiciels, ce qui donne une apparence de sérieux à ces pages.
Ces projets apparaissaient en bonne place dans les résultats de recherche de Google, ce que Check Point attribue à des techniques d'empoisonnement du référencement, qui consistent à manipuler les moteurs de recherche pour faire remonter des pages piégées. Les liens de téléchargement menaient à des archives ZIP malveillantes, publiées comme versions officielles des projets.
Pourquoi les assistants d’IA font de si bons appâts
Les applications d’IA se multiplient, avec des noms de modèles qui changent tous les quelques mois et des versions réservées à certains abonnements ou à certains pays. Cette profusion entretient une confusion que les pirates exploitent : un internaute qui cherche à accéder gratuitement à un modèle payant, ou à une version annoncée mais pas encore disponible, est plus enclin à télécharger un fichier hors des canaux officiels. Les noms choisis par les pirates, qui reprennent ceux des modèles les plus récents, jouent précisément sur cette curiosité.
Pourquoi de vrais installeurs signés trompent les défenses
C’est l’aspect le plus astucieux de l’attaque. Les archives liées à ChatGPT contenaient un véritable fichier d’installation d’OpenAI, et celle liée à Claude un véritable exécutable de Claude, tous deux signés numériquement par leurs éditeurs. Une signature numérique garantit qu’un programme provient bien de l’entreprise indiquée : les antivirus et le système d’exploitation font donc confiance à ces fichiers.
Mais à côté de ces programmes légitimes, les pirates ont placé un fichier piégé, une bibliothèque nommée winmm.dll. Lorsque le vrai installeur se lance, Windows charge cette bibliothèque placée dans le même dossier au lieu de la version normale du système. Cette technique, appelée chargement latéral de DLL, permet d’exécuter du code malveillant sous le couvert d’un programme de confiance.
| Étape | Ce qui se passe |
|---|---|
| 1. Recherche | La victime trouve un faux projet GitHub via Google |
| 2. Téléchargement | Elle récupère une archive ZIP contenant un vrai installeur signé |
| 3. Lancement | L’installeur charge la bibliothèque piégée placée à côté |
| 4. Installation | Le programme malveillant demande des droits d’administrateur et s’installe durablement |
| 5. Charge finale | Un mineur de cryptomonnaie, ou tout autre programme, est téléchargé |
Cette technique n’est pas nouvelle : elle est utilisée depuis des années par des groupes de pirates, car elle exploite le fonctionnement normal de Windows, qui cherche d’abord certaines bibliothèques dans le dossier du programme lancé. Sa force tient au fait que l’antivirus voit s’exécuter un programme légitime et signé, ce qui réduit les alertes.
Ce que fait le logiciel malveillant
Une fois lancé, le premier module vérifie qu’il a bien été démarré par l’installeur attendu, contrôle la langue du système et exige des droits d’administrateur. Il installe ensuite un second module et crée une tâche planifiée pour que celui-ci se relance à chaque démarrage de l’ordinateur.
Pour recevoir ses instructions, le logiciel utilise une méthode particulièrement discrète : il lit l’image de profil d’une chaîne Telegram, dont il tire une adresse de site, puis interroge ce site pour récupérer une charge chiffrée. Check Point a observé l’installation de XMRig, un mineur de cryptomonnaie qui utilise la puissance de l’ordinateur pour le compte des pirates, communique via le réseau anonymisé Tor et se met en pause quand l’utilisateur est actif, pour ne pas éveiller les soupçons.
Le minage clandestin, parfois appelé cryptojacking, n’est pas sans conséquence pour la victime : il fait grimper la consommation d’électricité, use plus vite le processeur et la batterie, et ralentit l’ordinateur. Sur un portable, il peut réduire nettement l’autonomie.
Le module de chargement est toutefois générique : il peut télécharger n’importe quel autre programme Windows. Check Point recommande donc de traiter une infection comme une compromission globale de la machine, et pas seulement comme un mineur à supprimer.
Repérer un faux téléchargement d’assistant d’IA
Signaux d’alerte
- Un lien vers GitHub ou un site inconnu trouvé sur Google
- Un nom de modèle exclusif ou pas encore sorti
- Une archive ZIP contenant un installeur et des fichiers .dll
- Une demande de droits d’administrateur inattendue
Bonnes pratiques
- Télécharger depuis le site officiel de l’éditeur
- Passer par le Microsoft Store ou l’App Store
- Vérifier l’adresse du site avant tout téléchargement
- Garder système et antivirus à jour
Comment télécharger ChatGPT ou Claude sans risque
Les assistants d’IA sont devenus des appâts de choix pour les pirates, qui profitent de leur popularité et de la confusion entre les nombreuses versions annoncées. Quelques règles simples permettent d’éviter le piège :
- passer uniquement par les sites officiels : la page de téléchargement de ChatGPT sur le site d’OpenAI, celle de Claude sur le site d’Anthropic, ou les boutiques d’applications officielles comme le Microsoft Store et l’App Store ;
- se méfier des résultats de recherche, même bien classés : un lien vers GitHub, un site de partage ou un domaine inconnu n’est pas un canal officiel ;
- ignorer les promesses de modèles exclusifs : les applications officielles donnent accès aux modèles du moment, et une « version de bureau de GPT-6 » proposée ailleurs est suspecte ;
- refuser les droits d’administrateur à un programme qui n’en a pas besoin, et se méfier d’une archive ZIP contenant à la fois un installeur et des fichiers .dll ;
- garder son antivirus et son système à jour, et surveiller un ordinateur qui ralentit ou chauffe sans raison, signe possible d’un mineur caché.
Les outils d’IA, nouvelle cible des cybercriminels
La campagne Yoba s’ajoute à une série d’attaques qui visent les utilisateurs d’outils d’IA. En octobre 2026, des chercheurs ont aussi montré qu’un fichier AGENTS.md piégé dans le dossier Téléchargements pouvait détourner Codex et Claude Code. Les pirates suivent l’engouement du public : chaque nouveau modèle annoncé devient un prétexte pour diffuser de faux logiciels.
Pour les plateformes, le défi est double. GitHub doit repérer plus vite les faux projets qui usurpent des marques connues, et les moteurs de recherche limiter la remontée de ces pages. Pour les éditeurs d’IA, la question se pose aussi de mieux protéger leurs installeurs contre le chargement de bibliothèques étrangères. En attendant, la vigilance des utilisateurs reste la meilleure défense. La rubrique cybersécurité d’Actu.ai suit ces menaces.
Questions fréquentes
Qu’est-ce que le logiciel malveillant Yoba ?
Yoba est une campagne de logiciels malveillants révélée par Check Point le 27 octobre 2026. Elle se fait passer pour des versions de bureau de ChatGPT et de Claude via de faux projets GitHub. Elle utilise de vrais installeurs signés pour charger une bibliothèque piégée, puis installe notamment un mineur de cryptomonnaie et peut télécharger d’autres programmes.
Où télécharger ChatGPT ou Claude en toute sécurité ?
Uniquement depuis les canaux officiels : la page de téléchargement du site d’OpenAI pour ChatGPT, celle du site d’Anthropic pour Claude, ou les boutiques officielles comme le Microsoft Store et l’App Store. Il faut éviter les liens trouvés dans les résultats de recherche qui mènent vers GitHub, des sites de partage ou des domaines inconnus.
OpenAI et Anthropic ont-ils été piratés ?
Non, selon Check Point, qui n’a trouvé aucune preuve de compromission d’OpenAI, d’Anthropic, de ChatGPT ou de Claude. Les pirates utilisent les noms de ces outils et des fichiers d’installation légitimes, récupérés ailleurs, pour tromper les utilisateurs et les antivirus. La faille exploitée concerne le chargement des bibliothèques par Windows.
Comment savoir si mon ordinateur est infecté par un mineur de cryptomonnaie ?
Un ordinateur qui ralentit, chauffe ou fait tourner ses ventilateurs sans raison peut abriter un mineur. Le mineur observé dans Yoba se met en pause quand l’utilisateur est actif, ce qui le rend discret. Une analyse complète avec un antivirus à jour est recommandée, et en cas d’infection confirmée, une réinstallation du système peut s’imposer.
Sources
Références consultées pour la rédaction de cet article. Les adresses sont indiquées à titre informatif et ne sont pas des liens.
- Check Point Research, Yoba malware abuses signed ChatGPT and Claude binaries to target AI users, 27 octobre 2026blog.checkpoint.com/research/yoba-malware-abuses-signed-chatgpt-and-claude-binaries-to-target-ai-users