Faux recruteurs, leurres sur mesure : comment les pirates nord-coréens se servent de l’IA
Dans un rapport publié le 29 octobre 2026, Microsoft décrit comment huit groupes de pirates liés à la Corée du Nord intègrent l’intelligence artificielle à leurs attaques : faux recruteurs, leurres personnalisés produits en série, faux candidats à des postes en télétravail. Ce qu’il faut savoir, et les bons réflexes pour les salariés comme pour les recruteurs.

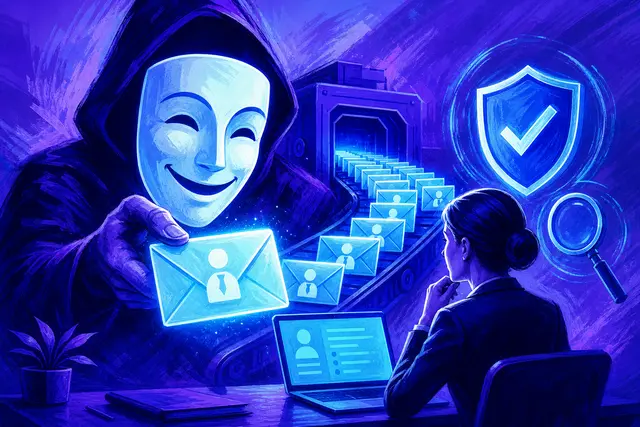
L’intelligence artificielle ne sert pas qu’aux développeurs et aux bureaux : elle est aussi devenue un outil de travail pour les pirates informatiques. Dans un rapport publié le 29 octobre 2026, l’équipe de renseignement sur les menaces de Microsoft détaille comment huit groupes liés à la Corée du Nord intègrent l’IA à leurs opérations. Faux recruteurs, documents piégés produits en série, faux candidats à des emplois en télétravail : un panorama qui concerne directement les salariés et les entreprises, y compris en Europe.
Huit groupes passés au crible
Microsoft désigne les groupes de pirates liés à la Corée du Nord par des noms de code se terminant par « Sleet ». L’entreprise a évalué leur adoption de l’IA sur une échelle en quatre niveaux, et juge cette adoption élevée dans l’ensemble :
| Niveau d’adoption | Groupes concernés |
|---|---|
| IA intégrée aux opérations courantes | Jade Sleet, Coral Sleet, Jasper Sleet |
| Usage en accélération | Diamond Sleet, Onyx Sleet, Pearl Sleet, Sapphire Sleet |
| Usage en expansion | Emerald Sleet |
| Usage émergent | Aucun groupe |
Ces groupes visent surtout les entreprises de cryptomonnaies et de finance, les sociétés informatiques et leurs chaînes d’approvisionnement logicielles, des administrations et des organismes d’enseignement. L’un d’eux, Diamond Sleet, s’intéresse aussi à l’énergie, aux télécommunications et à la défense.
Des leurres produits en série
L’IA sert d’abord à rendre l’hameçonnage plus convaincant et plus massif. Le groupe Onyx Sleet a ainsi créé plus de 100 documents PDF piégés, chacun adapté à sa cible, en août et septembre 2026. Les métadonnées des fichiers montrent que des dizaines ont été produits en quelques minutes, ce qui suggère l’usage d’une plateforme d’IA. Ces leurres visaient des utilisateurs sud-coréens.
Plus largement, les pirates utilisent l’IA pour rédiger des messages d’hameçonnage sur mesure, traduire leurs textes, rédiger des CV et modifier des photos de profil, des vidéos ou des voix. Microsoft estime qu’Emerald Sleet recourt peut-être à des voix et des vidéos générées par IA.
Le piège des fausses offres d’emploi
L’une des techniques les plus répandues exploite la recherche d’emploi. Du 8 au 12 juin 2026, le groupe Jade Sleet a mené une campagne en se faisant passer pour des recruteurs de trois entreprises fictives, dont une fausse société d’analyse de la blockchain fondée sur l’IA. Les cibles, des professionnels de l’IA, de la blockchain et de la cybersécurité, recevaient de fausses offres d’emploi. Les entretiens d’embauche et les tests techniques servent alors de prétexte pour faire exécuter un code malveillant.
Le groupe Diamond Sleet a de son côté créé de fausses entreprises de technologies de communication pour approcher des opérateurs télécoms en se présentant comme partenaires commerciaux.
De faux candidats en télétravail
La technique inverse est tout aussi préoccupante. Le groupe Jasper Sleet utilise l’IA pour fabriquer des CV et de fausses identités numériques afin de se faire embaucher en télétravail dans des entreprises étrangères. Une fois recrutés, ces faux salariés peuvent percevoir un salaire au profit du régime nord-coréen et accéder aux systèmes de leur employeur.
Microsoft recommande aux recruteurs plusieurs vérifications :
- examiner de près les candidats proposés par des agences de placement ;
- rechercher les comptes et numéros de téléphone en double ;
- vérifier les CV et contacter les références ;
- exiger que le candidat apparaisse à la caméra lors des entretiens ;
- s’assurer qu’il dispose d’un vrai numéro de téléphone, et non d’un numéro virtuel, et d’une présence en ligne vérifiable.
L’IA dans le code des pirates
Les outils d’IA pour programmer profitent aussi aux attaquants. Microsoft estime que plusieurs groupes ont probablement utilisé des plateformes comme Cursor pour écrire, convertir, déboguer et restructurer leur code. Depuis avril 2026, Coral Sleet piège des dépôts de code privés sur GitHub. Et depuis fin octobre 2026, Onyx Sleet et Pearl Sleet emploient en conditions réelles ARTEX, un outil libre de test d’intrusion fondé sur des agents d’IA, conçu à l’origine pour aider les défenseurs à trouver leurs propres failles.
Le groupe Sapphire Sleet a par ailleurs compromis en août 2026 un logiciel écrit en langage Rust, en recourant à une technique de compilation de code à la volée qui complique la détection. Ce type d’attaque contre la chaîne d’approvisionnement logicielle permet d’atteindre en une fois tous les utilisateurs d’un programme piégé.
Microsoft tempère toutefois : ces opérations restent pilotées par des humains et ne sont pas devenues totalement autonomes. L’IA accélère et industrialise le travail des pirates, sans les remplacer.
Pourquoi l’Europe est concernée
Le rapport de Microsoft ne cite pas de campagne visant spécifiquement l’Europe. Mais les cibles décrites dépassent largement la Corée du Sud : les entreprises de cryptomonnaies, les éditeurs de logiciels, les organismes de recherche et tous les employeurs qui recrutent en télétravail sont exposés, où qu’ils se trouvent. Les fausses offres d’emploi circulent sur les réseaux professionnels internationaux, et un logiciel libre piégé peut se retrouver dans les systèmes d’entreprises du monde entier. Les professionnels de l’IA, de la blockchain et de la cybersécurité, particulièrement recherchés, sont des cibles de choix.
Les bons réflexes pour se protéger
Pour les particuliers et les salariés, quelques règles simples réduisent fortement le risque :
- Se méfier des offres d’emploi trop belles, surtout quand elles arrivent par message privé sur un réseau professionnel.
- Vérifier l’existence de l’entreprise et du recruteur par une source indépendante, en contactant l’entreprise via son site officiel.
- Ne jamais exécuter un programme ou un test technique fourni par un recruteur inconnu sur son ordinateur professionnel.
- Se méfier des documents joints inattendus, même parfaitement rédigés : l’absence de fautes n’est plus un gage d’authenticité.
- Activer la double authentification sur ses comptes professionnels.
- Signaler tout message suspect au service informatique de son entreprise.
Côté entreprises, Microsoft recommande de former les équipes avec des simulations d’hameçonnage, de filtrer les pièces jointes et les liens, de corriger rapidement les failles des systèmes exposés sur Internet, d’isoler ces systèmes derrière un réseau privé virtuel ou un pare-feu applicatif, de bloquer les méthodes de connexion par code d’appareil quand elles ne sont pas nécessaires et de surveiller les agents d’IA utilisés en interne.
Une course entre attaquants et défenseurs
Le rapport de Microsoft confirme une tendance déjà observée : l’IA abaisse le coût des attaques et permet de les personnaliser à grande échelle. Elle profite aussi aux défenseurs, qui l’utilisent pour repérer les menaces et corriger les failles plus vite, comme le montrent les récents modèles spécialisés en cyberdéfense. Pour les utilisateurs, la vigilance reste la première protection face à des messages piégés de plus en plus crédibles, une menace qui touche aussi les outils d’IA eux-mêmes, comme l’ont montré les faux installeurs de ChatGPT et Claude diffusés en octobre. Notre rubrique cybersécurité suit ces évolutions.
Questions fréquentes
Comment les pirates nord-coréens utilisent-ils l’IA ?
Selon un rapport de Microsoft du 29 octobre 2026, ils utilisent l’IA pour rédiger des messages d’hameçonnage sur mesure, produire des documents piégés en série, se faire passer pour des recruteurs, fabriquer de faux CV et de fausses identités, et écrire ou corriger leur code. Les opérations restent toutefois dirigées par des humains.
Comment reconnaître une fausse offre d’emploi ?
Méfiez-vous des offres reçues par message privé, trop avantageuses ou pressantes. Vérifiez l’existence de l’entreprise et du recruteur par une source indépendante, comme le site officiel. Ne téléchargez et n’exécutez jamais un programme ou un test technique envoyé par un recruteur inconnu, surtout sur un ordinateur professionnel.
Comment éviter de recruter un faux candidat ?
Microsoft recommande de vérifier les CV et les références, de rechercher les comptes et numéros de téléphone en double, d’exiger que le candidat apparaisse à la caméra lors des entretiens et de s’assurer qu’il possède un vrai numéro de téléphone et une présence en ligne vérifiable, en particulier pour les postes en télétravail.
Les messages d’hameçonnage générés par IA sont-ils plus dangereux ?
Oui, car l’IA permet de produire des messages sans fautes, traduits et adaptés à chaque cible, en grand nombre. L’absence de fautes n’est donc plus un indice fiable. Il faut vérifier l’expéditeur, se méfier des pièces jointes inattendues et des demandes urgentes, et signaler tout message suspect.
Sources
Références consultées pour la rédaction de cet article. Les adresses sont indiquées à titre informatif et ne sont pas des liens.
- Microsoft Threat Intelligence, Tracking AI adoption in North Korean threat actor tradecraft, 29 octobre 2026www.microsoft.com/en-us/security/blog/2026/10/29/tracking-ai-adoption-in-north-korean-threat-actor-tradecraft
- Brandefense, North Korea AI use : 8 hacking groups ratedbrandefense.io/blog/north-korea-ai-hacking-microsoft-report