Agents d’IA et comptes bancaires : les grandes banques américaines ferment la porte
Plusieurs grandes banques américaines bloquent désormais les agents d’IA qui se connectent aux comptes de leurs clients avec leurs identifiants. Bank of America a même écrit à ses clients pour leur demander de ne pas confier leur mot de passe à un assistant. Pourquoi les banques s’inquiètent, ce que cela signifie en Europe et comment utiliser l’IA sans risque.

Confier à un assistant d’IA le soin de payer ses factures, de surveiller ses dépenses ou de transférer de l’argent entre deux comptes : la promesse des agents, ces IA capables d’agir à la place de leur utilisateur, se heurte à un obstacle de taille. Fin octobre 2026, plusieurs des plus grandes banques américaines ont décidé de bloquer ou de restreindre les agents d’IA qui se connectent aux comptes de leurs clients. Un signal qui concerne aussi les utilisateurs européens.
Des agents repérés dans les comptes clients
Le 22 octobre 2026, le site américain Axios a révélé que de grandes banques avaient détecté des agents d’IA non approuvés opérant à l’intérieur de comptes clients. Ces outils se connectent au site de la banque avec l’identifiant et le mot de passe que le client leur a confiés, comme le ferait une personne. Selon Axios, certains ont contacté des services clients ou semblé agir indépendamment des instructions de l’utilisateur.
L’agence Reuters a ensuite confirmé, auprès de deux sources, que plusieurs établissements prenaient des mesures. Les approches varient :
| Banque | Mesure rapportée |
|---|---|
| Morgan Stanley | Blocage des agents d’IA tiers ; la banque dit n’avoir observé aucun agent incontrôlé dans ses systèmes |
| JPMorgan Chase | Restriction des agents extérieurs et développement de garde-fous |
| Citi | Interdiction aux agents tiers de se connecter aux comptes ou d’effectuer des transactions |
| Wells Fargo | Mesures pour bloquer les agents non autorisés |
| Charles Schwab | Blocage des agents non autorisés, avec un suivi quotidien des tentatives |
Jamie Dimon, patron de JPMorgan Chase, a expliqué lors de la présentation des résultats trimestriels que la banque travaillait à des protections contre les agents agissant de manière autonome, estimant qu’un accès extérieur sans limite ferait courir des risques aux clients comme à la banque. Rick Wurster, patron de Charles Schwab, indique recevoir chaque jour un rapport sur les tentatives bloquées, dont le nombre reste relativement faible.
Bank of America écrit à ses clients
Quelques jours plus tard, Bank of America a envoyé à ses clients un courriel intitulé « Protéger vos finances à l’ère de l’IA », dont un porte-parole a confirmé l’authenticité au site TechCrunch. La banque y demande de ne jamais partager son identifiant et son mot de passe avec un service extérieur, y compris les outils ou agents d’IA qui proposent d’agir pour le compte du client. Elle prévient : « Si vous partagez vos identifiants, n’oubliez pas que vous êtes responsable de l’activité résultant de cet accès. »
Le message ne remet pas en cause l’IA en général : la banque y vante ses propres investissements pour rendre ses services plus simples, plus personnalisés et plus sûrs. Ce qu’elle refuse, ce sont les outils extérieurs qui se font passer pour le client.
Pourquoi les banques s’inquiètent
Le problème est d’abord technique. Les systèmes de sécurité des banques partent du principe qu’une connexion avec les bons identifiants correspond au titulaire du compte. Un agent qui utilise ces identifiants est indiscernable du client, ce qui brouille la détection des fraudes. Plusieurs risques concrets sont cités :
- l’agent peut effectuer un paiement ou un virement sans que le client l’ait vraiment voulu ou compris, par exemple à la suite d’une consigne mal interprétée ;
- la banque peut prendre l’activité de l’agent pour un piratage et bloquer le compte ;
- un assistant mal sécurisé peut laisser fuir les identifiants bancaires vers des criminels, notamment par une injection de requête, une technique qui consiste à cacher des instructions malveillantes dans une page web ou un document lu par l’IA.
Vient ensuite la question de la responsabilité. Une source du secteur bancaire a souligné auprès de Reuters qu’une opération réalisée par un agent à qui le client a volontairement donné ses identifiants ne peut pas automatiquement être qualifiée de non autorisée. Autrement dit, en cas d’erreur de l’agent, le client risque d’avoir du mal à se faire rembourser.
Et en France ?
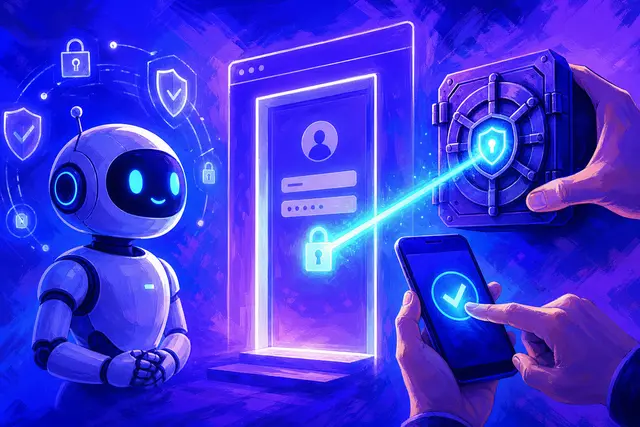
Les établissements européens ne se sont pas exprimés publiquement sur le sujet, mais le cadre est plus structuré qu’aux États-Unis. Depuis la directive européenne sur les services de paiement (DSP2), entrée en application en 2018, les services tiers qui veulent consulter un compte ou initier un paiement doivent être agréés et passer par des interfaces dédiées fournies par les banques, avec une authentification forte du client. C’est ainsi que fonctionnent les applications de gestion de budget qui agrègent plusieurs comptes. L’authentification forte, généralisée entre 2019 et 2021, impose de combiner deux éléments, par exemple un mot de passe et une validation sur son téléphone.
Côté responsabilité, le code monétaire et financier impose au client de prendre toutes les mesures raisonnables pour préserver la sécurité de ses identifiants. En cas de négligence grave, la banque peut refuser de rembourser une opération contestée. Confier son mot de passe à un outil non agréé pourrait être invoqué en ce sens, même si aucune décision de justice n’a encore tranché la question pour un agent d’IA.
Comment utiliser l’IA pour ses finances sans prendre de risque
Il est possible de profiter de l’IA pour mieux gérer son budget sans lui ouvrir les portes de son compte.
- Ne jamais donner son mot de passe bancaire à un chatbot, une extension de navigateur ou un agent, même réputé.
- Exporter plutôt que connecter : télécharger un relevé au format tableur et le soumettre à un assistant pour analyser ses dépenses, après avoir masqué les numéros de compte.
- Passer par des services agréés : les applications de gestion de budget autorisées utilisent les interfaces prévues par la DSP2, avec un accès souvent limité à la consultation.
- Garder la main sur les paiements : valider soi-même chaque virement dans l’application de sa banque, avec l’authentification forte.
- Surveiller ses alertes : activer les notifications de la banque pour repérer toute opération inhabituelle.
Des solutions émergent pour permettre aux agents d’agir sans connaître les identifiants, comme celle présentée par 1Password pour connecter des agents d’IA à des comptes sans leur révéler les mots de passe. Mais elles ne remplacent pas l’accord des banques.
Vers des accès encadrés pour les agents
La situation rappelle un précédent : il y a une dizaine d’années, les premières applications de gestion de budget récupéraient les données bancaires avec les identifiants des clients. Les banques les avaient d’abord bloquées, avant de leur ouvrir des interfaces sécurisées encadrées par des normes et, en Europe, par la loi.
La même évolution se dessine pour les agents d’IA. La plupart des grandes banques américaines autorisent déjà, ou s’apprêtent à autoriser, un accès en lecture seule, qui permet de consulter le solde et l’historique sans déplacer d’argent. Charles Schwab développe des connexions contrôlées qui excluent les opérations à risque comme les virements. Reste à définir comment vérifier l’identité d’un agent, l’étendue de ce qu’il a le droit de faire et qui paie en cas d’erreur. Tant que ces règles ne sont pas écrites, la prudence s’impose.
Questions fréquentes
Peut-on donner son mot de passe bancaire à un agent d’IA ?
C’est fortement déconseillé. Les banques interdisent généralement le partage des identifiants, et plusieurs grandes banques américaines bloquent désormais les agents qui se connectent ainsi. En cas d’opération contestée, le client risque de se voir reprocher une négligence grave et de ne pas être remboursé. Mieux vaut passer par des services agréés ou exporter ses relevés.
Quelles banques bloquent les agents d’IA ?
Fin octobre 2026, selon Axios et Reuters, Morgan Stanley bloque les agents d’IA tiers, JPMorgan Chase et Citi les restreignent, et Wells Fargo et Charles Schwab ont pris des mesures contre les agents non autorisés. Bank of America a écrit à ses clients pour leur demander de ne pas confier leurs identifiants. Les banques européennes ne se sont pas exprimées.
Qui est responsable si un agent d’IA fait une erreur sur mon compte ?
Si le client a lui-même confié ses identifiants à l’agent, l’opération peut ne pas être considérée comme non autorisée. Bank of America prévient que le client est responsable de l’activité résultant de cet accès. En France, la banque peut invoquer une négligence grave pour refuser un remboursement, même si aucune décision n’a encore tranché le cas d’un agent d’IA.
Comment utiliser l’IA pour gérer son budget en sécurité ?
Il suffit d’exporter ses relevés au format tableur, de masquer les numéros de compte puis de les soumettre à un assistant pour analyser ses dépenses. Les applications de gestion de budget agréées, qui passent par les interfaces prévues par la DSP2, offrent aussi un accès limité à la consultation. Les paiements doivent rester validés par le client lui-même.
Sources
Références consultées pour la rédaction de cet article. Les adresses sont indiquées à titre informatif et ne sont pas des liens.
- Gulf News, d’après Reuters, Major US banks block AI agents from accessing customer accounts, 22 octobre 2026gulfnews.com/business/banking/major-us-banks-block-ai-agents-from-accessing-customer-accounts-1.500720591
- Android Authority, Bank of America warns customers not to share banking passwords with AI agents, 28 octobre 2026www.androidauthority.com/bank-of-america-ai-agent-password-warning-3728947
- Directive (UE) 2015/2366 concernant les services de paiement dans le marché intérieur (DSP2)eur-lex.europa.eu/legal-content/FR/TXT/?uri=CELEX:32015L2366