Vos prompts ne restent pas privés : une étude révèle des fuites chez des fournisseurs d’IA
Pendant cinq mois, le chercheur HD Moore, de la société de cybersécurité Dragos, a envoyé environ deux millions de prompts piégés à des services d’IA. Résultat : des traces de piratage chez trois hébergeurs de modèles, des revendeurs qui exploitent les requêtes et des réglages de confidentialité ignorés. Ce que montre l’étude et comment protéger ses données.

Quand on envoie une question à un service d’IA, on pense s’adresser à un seul interlocuteur. La réalité est plus complexe, et plus inquiétante. Le chercheur HD Moore, directeur de la recherche de la société de cybersécurité Dragos, a publié le 19 novembre 2026 les résultats d’une expérience de cinq mois : il a envoyé environ deux millions de prompts piégés à des services d’IA et suivi ce que devenaient les secrets qu’ils contenaient. Il a trouvé des traces de piratage chez trois hébergeurs de modèles, des revendeurs qui exploitent les requêtes de leurs clients et des réglages de confidentialité qui ne protègent pas toujours.
Une expérience à base de pièges
De juillet à novembre 2026, l’équipe de Dragos a inséré dans chaque prompt des éléments uniques et surveillés : de véritables clés d’accès au cloud d’Amazon, reliées à des comptes vides et entièrement surveillés, des mots de passe, des adresses web et des noms de domaine. Chaque élément était associé à un prompt, un fournisseur, un intermédiaire et un réglage de confidentialité précis.
L’équipe a aussi développé des techniques pour retracer le chemin des requêtes d’IA, à la manière d’un outil de diagnostic réseau. Sur environ 2 000 chemins analysés, des centaines comportaient des systèmes non identifiés, c’est-à-dire des intermédiaires dont le client n’avait pas connaissance.
Pourquoi une requête passe par tant d’intermédiaires
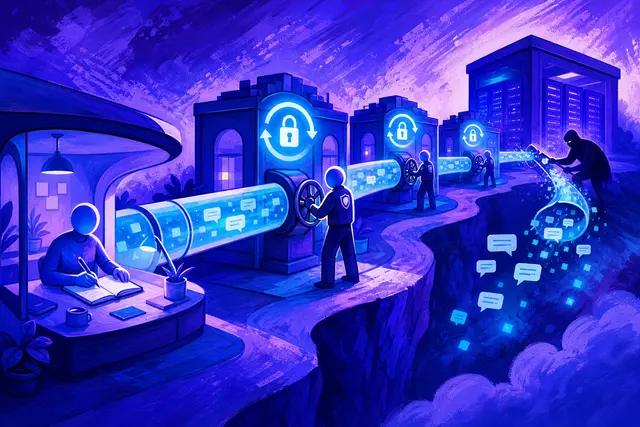
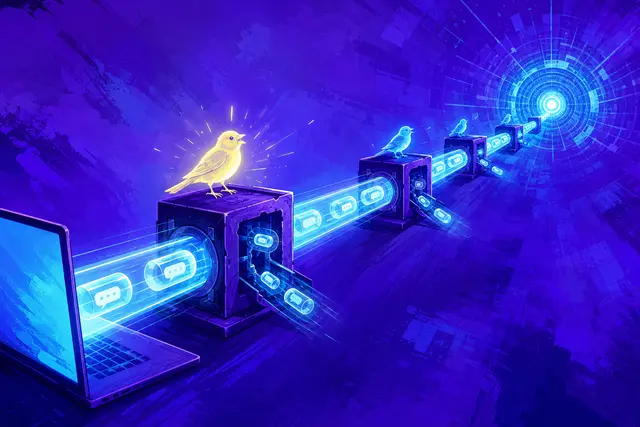
Pour comprendre l’enjeu, il faut savoir comment fonctionne l’accès aux modèles d’IA. Un même modèle, surtout s’il est à poids ouverts, peut être proposé par de nombreux hébergeurs différents, qui le font tourner sur leurs propres serveurs. Des routeurs offrent un point d’accès unique et redirigent chaque requête vers l’un de ces hébergeurs, selon le prix ou la disponibilité. Des places de marché permettent enfin à des revendeurs de proposer cet accès à leur tour.
Ce système a des avantages : il permet de comparer les offres, de payer moins cher et de changer facilement de modèle. Mais chaque maillon supplémentaire est une organisation de plus qui peut voir le contenu des requêtes. Une demande peut ainsi transiter par plusieurs routeurs avant d’atteindre le serveur qui fait réellement tourner le modèle, sans que l’utilisateur en ait conscience.
HD Moore n’est pas un inconnu dans le monde de la sécurité informatique : il est notamment le créateur de Metasploit, un outil de tests d’intrusion très répandu chez les professionnels.
Trois hébergeurs piratés sans le savoir
La découverte la plus grave concerne trois hébergeurs de modèles d’IA, non nommés. Des attaquants y interceptaient les requêtes des clients. Aucun des trois ne s’en était aperçu avant d’être prévenu par Dragos, et le plus ancien incident remonte à la mi-juillet.
Dans le cas le plus important, environ 200 clés d’accès piégées ont été dérobées lors de plusieurs courtes périodes fin octobre. Certaines provenaient même de requêtes rejetées avant d’atteindre le modèle, signe que l’attaquant copiait les données à l’entrée du service. Les clés volées ont été testées en quelques heures : les attaquants ont exploré le stockage en ligne, cherché des coffres à secrets, tenté d’activer des modèles hébergés et de créer des comptes pour conserver leur accès. Dragos a enregistré des dizaines de milliers d’appels effectués avec ses fausses clés.
Selon Cybersecurity Media, l’équipe a aussi observé l’usage d'ARTEX, l’outil de tests d’intrusion fondé sur l’IA récemment associé à l'attaque contre la Commission européenne, mais seulement pour vérifier si les identifiants volés fonctionnaient encore.
Des revendeurs qui se servent
L’étude met en lumière un autre maillon faible : les places de marché où des revendeurs proposent l’accès à des modèles d’IA, souvent à prix réduits. Certains d’entre eux ont récupéré les secrets des clients sans aucune faille logicielle, simplement en activant la journalisation des requêtes, une fonction standard.
Dragos décrit un schéma : des vendeurs proposent des modèles à bas prix, activent l’enregistrement des requêtes et attendent. Dans un cas, des liens secrets envoyés via un vendeur ont été ouverts, puis suivis de tentatives de deviner des noms d’utilisateur. Les mêmes prompts envoyés au même modèle par un autre vendeur n’ont pas été touchés. Dans un autre cas, un routeur transférait discrètement une partie de son trafic vers cette même place de marché, sans en informer ses clients.
Des réglages de confidentialité ignorés
Dernier enseignement : les options censées protéger les données ne tiennent pas toujours leurs promesses. Certaines requêtes volées chez les hébergeurs piratés étaient marquées « Zero Data Retention », c’est-à-dire sans conservation des données. Ce réglage n’offre évidemment aucune protection contre un attaquant déjà présent dans l’infrastructure.
Plus troublant, les systèmes d’un laboratoire d’IA chinois non nommé ont consulté les liens secrets de plus de la moitié des prompts envoyés à ses modèles entre juillet et octobre, dont environ deux tiers de requêtes marquées sans collecte ni conservation. Dans un cas, un lien envoyé dans une requête sans conservation est apparu 24 jours plus tard dans une messagerie d’entreprise chinoise. Le comportement n’était pas propre aux acteurs chinois : un fournisseur américain a continué de consulter un lien secret plus de deux mois après une seule requête. Dragos n’a pas pu déterminer si ces défaillances étaient volontaires ou dues à des bugs.
Comment protéger ses données
L’étude ne conclut pas qu’il faut renoncer à l’IA, mais qu’il faut traiter ses fournisseurs avec la même vigilance que tout prestataire critique. Les recommandations qui s’en dégagent :
- ne jamais coller de secrets dans un prompt : mots de passe, clés d’accès, jetons d’authentification ou code source confidentiel n’ont rien à y faire ;
- privilégier une relation directe avec des fournisseurs établis pour les données sensibles, plutôt que des revendeurs inconnus aux prix attractifs ;
- avec un routeur qui répartit les requêtes entre plusieurs modèles, choisir explicitement les hébergeurs plutôt que d’accepter la sélection par défaut ;
- ne pas se fier aveuglément aux options de non-conservation : elles ne protègent pas contre un intermédiaire compromis ;
- pour les données les plus sensibles, envisager d'héberger un modèle sur ses propres serveurs, solution plus coûteuse mais la plus sûre.
Les risques liés aux clés d’accès ne sont pas nouveaux : des développeurs en ont déjà fait les frais lors du piratage d’OpenCode, qui a alourdi leurs factures d’IA.
La chaîne d’approvisionnement de l’IA sous surveillance
Cette étude met en évidence un angle mort de l’adoption de l’IA en entreprise : on sait rarement qui traite réellement ses données. Entre l’application utilisée, le routeur, le revendeur et l’hébergeur du modèle, une requête peut passer par plusieurs mains. Pour les responsables de la sécurité, la question n’est plus seulement de savoir si un modèle est sûr, mais si l’on peut identifier chaque organisation qui manipule les données envoyées. En Europe, le RGPD impose déjà aux entreprises de connaître leurs sous-traitants : l’étude de Dragos montre que, pour l’IA, cette exigence est loin d’être simple à respecter.
Questions fréquentes
Qu’a découvert l’étude de Dragos sur les prompts d’IA ?
En envoyant environ deux millions de prompts piégés entre juillet et novembre 2026, Dragos a trouvé des traces de piratage chez trois hébergeurs de modèles d’IA, des revendeurs qui exploitaient les requêtes de leurs clients et des réglages de confidentialité qui n’empêchaient pas toujours la consultation des données.
Peut-on mettre des mots de passe dans un prompt d’IA ?
Non. L’étude de Dragos montre que des secrets placés dans des prompts ont été volés et utilisés par des attaquants ou des revendeurs. Mots de passe, clés d’accès, jetons d’authentification et code confidentiel ne doivent jamais être envoyés à un service d’IA, même réputé.
L’option sans conservation des données protège-t-elle mes prompts ?
Pas totalement. Dans l’étude de Dragos, des requêtes marquées « Zero Data Retention » ont été volées chez des hébergeurs piratés, et d’autres ont été consultées par des systèmes tiers. Cette option limite le stockage par le fournisseur, mais ne protège pas contre un intermédiaire compromis ou indiscret.
Quels fournisseurs d’IA ont été piratés selon Dragos ?
Dragos n’a pas nommé les trois hébergeurs de modèles concernés, ni les revendeurs ou le laboratoire chinois mis en cause. Les résultats n’ont pas été confirmés de façon indépendante. Les hébergeurs piratés n’avaient pas détecté l’intrusion avant d’être prévenus par les chercheurs.
Sources
Références consultées pour la rédaction de cet article. Les adresses sont indiquées à titre informatif et ne sont pas des liens.
- Cybersecurity Media, Two million AI prompts expose breaches, data theft and supply chain failures, novembre 2026www.cybrsecmedia.com/two-million-ai-prompts-expose-breaches-data-theft-and-supply-chain-failures
- Superpower Daily, Dragos finds evidence of three AI provider breaches in two-million-prompt test, novembre 2026superpowerdaily.com/posts/dragos-finds-evidence-of-three-ai-provider-breaches-in-two-million-prompt-test